OTP and Passkey- क्या आपको दोनों के बीच अंतर पता हैं, आइए जानें

 
OTP and Passkey- क्या आपको दोनों के बीच अंतर पता हैं, आइए जानें दोस्तो आज के आधुनिक युग में सुरक्षा बहुत ही जरूरी हैं और ऑनलाइन सुरक्षा भी तेजी से बदल रही हैं, जहाँ पासवर्ड और वन-टाइम पासवर्ड (OTP) का इस्तेमाल सालों से होता आ रहा है, वहीं 'पासकी' (passkeys) एक ज्यादा सुविधाजनक और सुरक्षित विकल्प के रूप में सामने आ रहे हैं। ये दोनों ही तरीके अकाउंट को अनधिकृत एक्सेस (बिना अनुमति के पहुंच) से बचाने में मदद करते हैं, लेकिन इनके काम करने के तरीके और साइबर धोखाधड़ी से बचाव के तरीकों में काफी अंतर है। आइए जानते हैं दोनों के बीच का अंतर OTP क्या है और यह कैसे काम करता है? OTP, यानी वन-टाइम पासवर्ड, एक अस्थायी वेरिफिकेशन कोड होता है जिसका इस्तेमाल किसी अकाउंट में लॉग इन करने या किसी ट्रांजेक्शन को अधिकृत (authorize) करने के लिए किया जाता है।  OTP सुरक्षा की एक अतिरिक्त परत (layer) प्रदान करते हैं, खासकर जब इन्हें पासवर्ड के साथ इस्तेमाल किया जाता है। हालाँकि, SMS के जरिए आने वाले OTP 'सिम-स्वैपिंग' (SIM-swapping) हमलों के प्रति संवेदनशील हो सकते हैं। वहीं, फिशिंग वेबसाइटें यूज़र्स को धोखा देकर उनके कोड को फर्जी पेजों पर डलवा सकती हैं। इसके बाद, साइबर अपराधी इन कोड्स का इस्तेमाल करके अकाउंट तक अनधिकृत पहुंच हासिल कर सकते हैं। 'पासकी' (Passkey) क्या है? 'पासकी' बिना पासवर्ड के लॉग इन करने का एक तरीका है, जिसमें यूज़र्स अपनी पहचान साबित करने के लिए फिंगरप्रिंट, चेहरे की पहचान (facial recognition) या अपने डिवाइस के PIN का इस्तेमाल कर सकते हैं। इसे एप्पल, गूगल और माइक्रोसॉफ्ट जैसी बड़ी टेक्नोलॉजी कंपनियों का समर्थन प्राप्त है। पासकी में 'क्रिप्टोग्राफ़िक की-पेयर' (cryptographic key pairs) का इस्तेमाल होता है। इसमें 'पब्लिक की' (public key) सर्विस के पास स्टोर रहती है, जबकि 'प्राइवेट की' (private key) यूज़र के डिवाइस पर या किसी सपोर्टेड सिंकिंग सिस्टम में सुरक्षित रहती है। चूंकि यूज़र्स को वेबसाइट पर कोई कोड डालने की जरूरत नहीं होती, इसलिए पासकी 'फिशिंग' हमलों के खिलाफ ज्यादा मजबूत सुरक्षा प्रदान करती हैं OTP और पासकी के बीच मुख्य अंतर लॉग इन प्रक्रिया: OTP के मामले में यूज़र्स को एक वेरिफिकेशन कोड प्राप्त करके उसे दर्ज करना पड़ता है, जबकि पासकी में यूज़र्स की पहचान उनके डिवाइस के जरिए सत्यापित (authenticate) की जाती है।  सुरक्षा: SMS-आधारित OTP की तुलना में, पासकी आमतौर पर फिशिंग और क्रेडेंशियल (लॉग इन जानकारी) चोरी होने के मामलों में ज्यादा सुरक्षित होती हैं। सुविधा: पासकी का इस्तेमाल करने पर आपको SMS कोड आने का इंतज़ार नहीं करना पड़ता। डिवाइस की जरूरतें: पासकी के लिए एक कम्पैटिबल (अनुकूल) डिवाइस या सपोर्टेड अकाउंट-सिंकिंग सिस्टम की आवश्यकता होती है। अकाउंट की सुरक्षा कैसे बेहतर करें जब भी संभव हो, अपने महत्वपूर्ण ऑनलाइन अकाउंट्स के लिए पासकी का इस्तेमाल करने पर विचार करें। अपना OTP कभी भी किसी के साथ साझा न करें, भले ही सामने वाला व्यक्ति खुद को किसी बैंक या आधिकारिक संस्था का प्रतिनिधि बताए। अपने अकाउंट रिकवरी विकल्पों को अपडेट रखें और जहाँ भी संभव हो, अतिरिक्त सुरक्षा उपाय लागू करें।
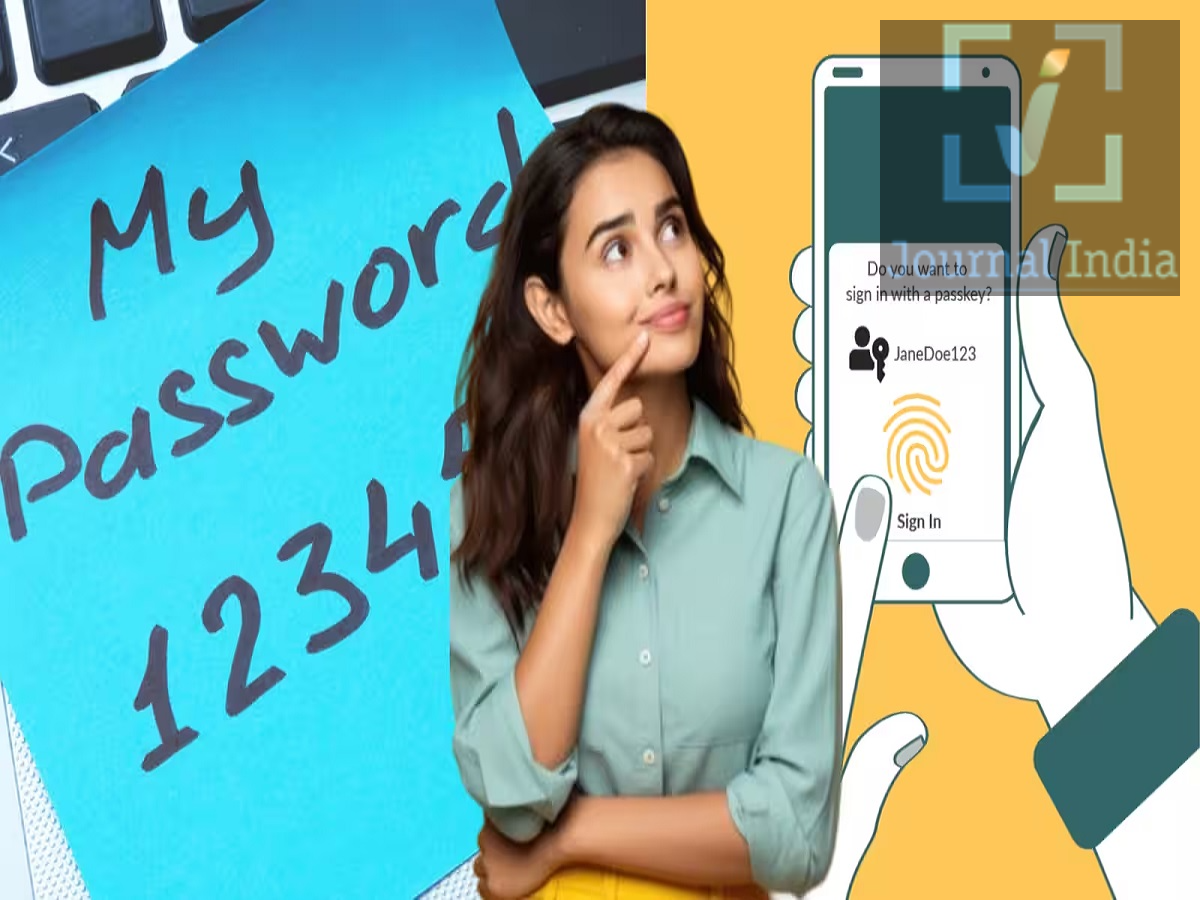
दोस्तो आज के आधुनिक युग में सुरक्षा बहुत ही जरूरी हैं और ऑनलाइन सुरक्षा भी तेजी से बदल रही हैं, जहाँ पासवर्ड और वन-टाइम पासवर्ड (OTP) का इस्तेमाल सालों से होता आ रहा है, वहीं 'पासकी' (passkeys) एक ज्यादा सुविधाजनक और सुरक्षित विकल्प के रूप में सामने आ रहे हैं। ये दोनों ही तरीके अकाउंट को अनधिकृत एक्सेस (बिना अनुमति के पहुंच) से बचाने में मदद करते हैं, लेकिन इनके काम करने के तरीके और साइबर धोखाधड़ी से बचाव के तरीकों में काफी अंतर है। आइए जानते हैं दोनों के बीच का अंतर
OTP and Passkey – Do you know the difference between the two? Let’s find out.

OTP क्या है और यह कैसे काम करता है?

OTP, यानी वन-टाइम पासवर्ड, एक अस्थायी वेरिफिकेशन कोड होता है जिसका इस्तेमाल किसी अकाउंट में लॉग इन करने या किसी ट्रांजेक्शन को अधिकृत (authorize) करने के लिए किया जाता है।

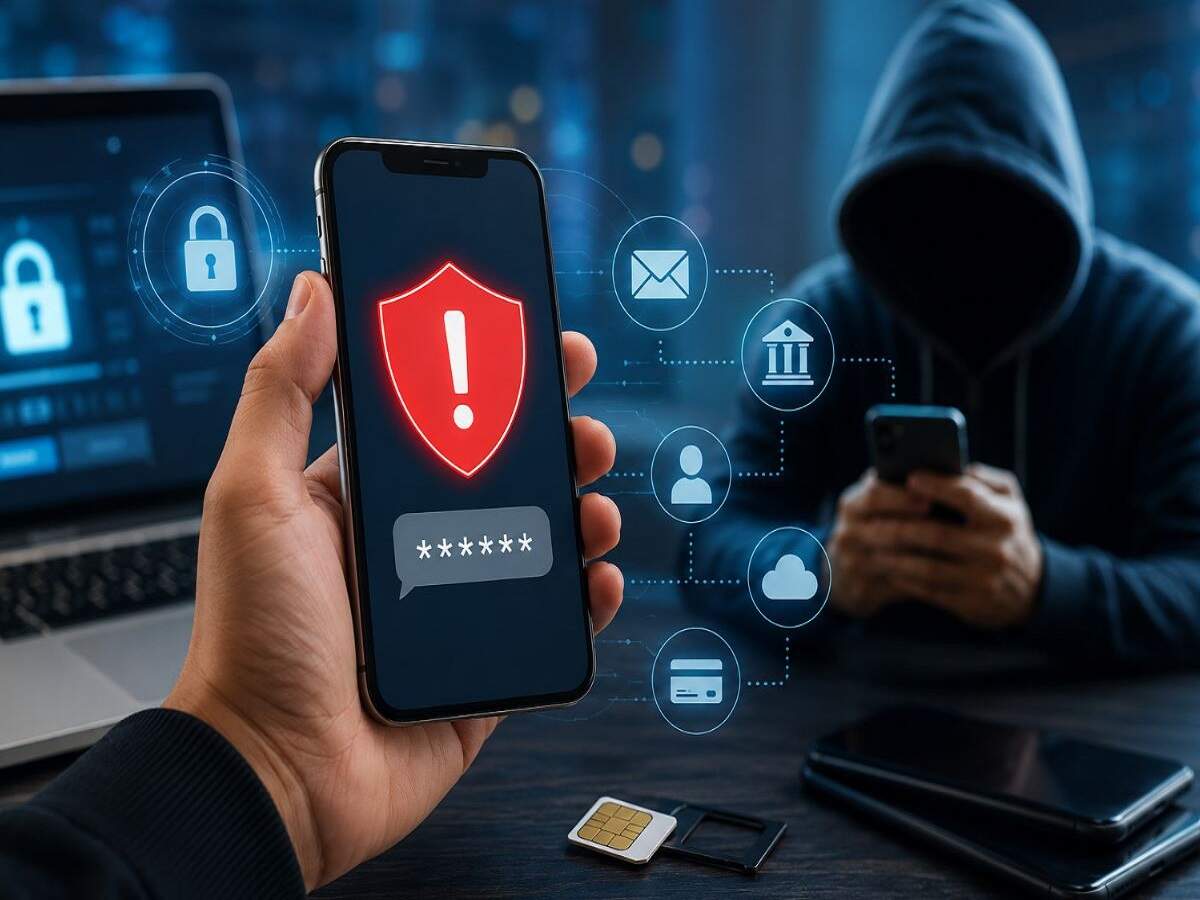
OTP सुरक्षा की एक अतिरिक्त परत (layer) प्रदान करते हैं, खासकर जब इन्हें पासवर्ड के साथ इस्तेमाल किया जाता है। हालाँकि, SMS के जरिए आने वाले OTP 'सिम-स्वैपिंग' (SIM-swapping) हमलों के प्रति संवेदनशील हो सकते हैं। वहीं, फिशिंग वेबसाइटें यूज़र्स को धोखा देकर उनके कोड को फर्जी पेजों पर डलवा सकती हैं। इसके बाद, साइबर अपराधी इन कोड्स का इस्तेमाल करके अकाउंट तक अनधिकृत पहुंच हासिल कर सकते हैं।

'पासकी' (Passkey) क्या है?

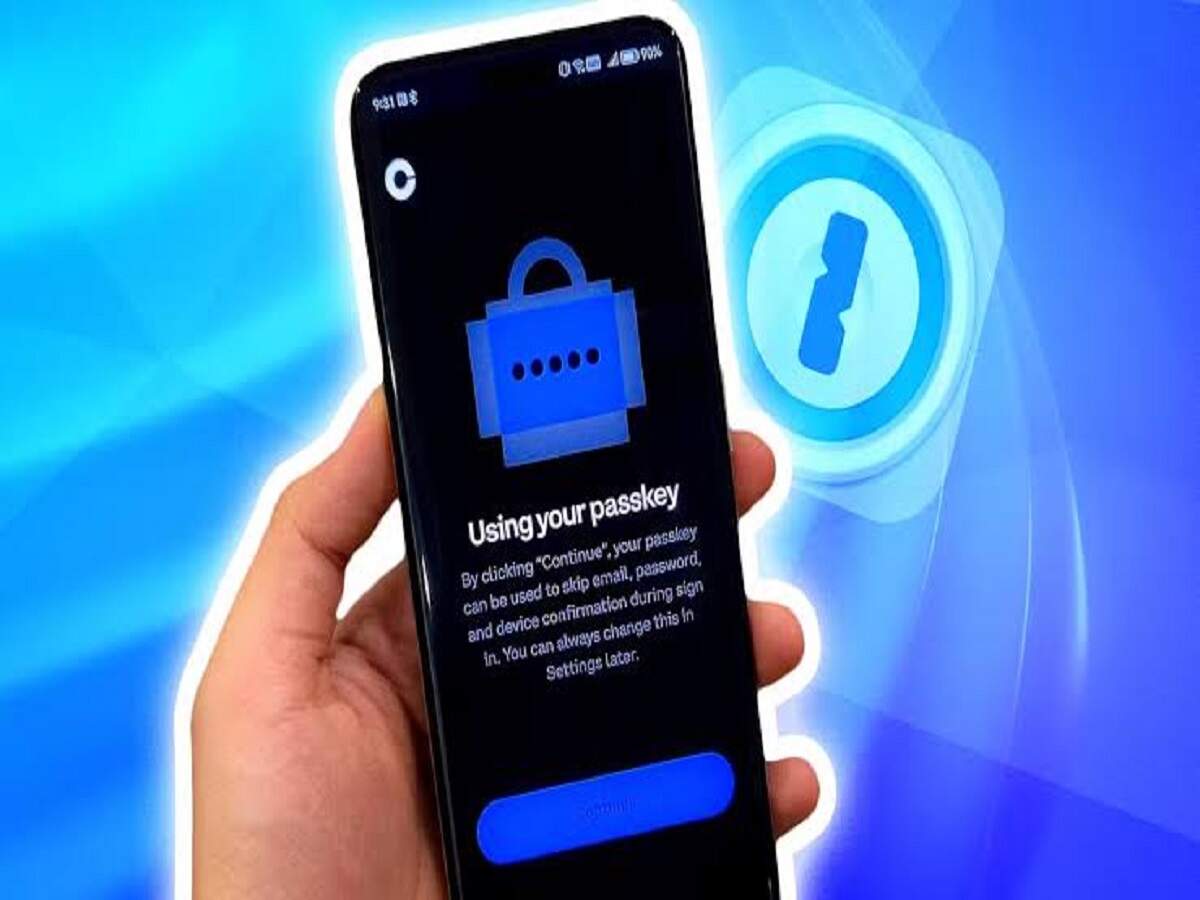
'पासकी' बिना पासवर्ड के लॉग इन करने का एक तरीका है, जिसमें यूज़र्स अपनी पहचान साबित करने के लिए फिंगरप्रिंट, चेहरे की पहचान (facial recognition) या अपने डिवाइस के PIN का इस्तेमाल कर सकते हैं। इसे एप्पल, गूगल और माइक्रोसॉफ्ट जैसी बड़ी टेक्नोलॉजी कंपनियों का समर्थन प्राप्त है।

पासकी में 'क्रिप्टोग्राफ़िक की-पेयर' (cryptographic key pairs) का इस्तेमाल होता है। इसमें 'पब्लिक की' (public key) सर्विस के पास स्टोर रहती है, जबकि 'प्राइवेट की' (private key) यूज़र के डिवाइस पर या किसी सपोर्टेड सिंकिंग सिस्टम में सुरक्षित रहती है। चूंकि यूज़र्स को वेबसाइट पर कोई कोड डालने की जरूरत नहीं होती, इसलिए पासकी 'फिशिंग' हमलों के खिलाफ ज्यादा मजबूत सुरक्षा प्रदान करती हैं
OTP and Passkey – Do you know the difference between the two? Let’s find out.

OTP और पासकी के बीच मुख्य अंतर

लॉग इन प्रक्रिया: OTP के मामले में यूज़र्स को एक वेरिफिकेशन कोड प्राप्त करके उसे दर्ज करना पड़ता है, जबकि पासकी में यूज़र्स की पहचान उनके डिवाइस के जरिए सत्यापित (authenticate) की जाती है।

सुरक्षा: SMS-आधारित OTP की तुलना में, पासकी आमतौर पर फिशिंग और क्रेडेंशियल (लॉग इन जानकारी) चोरी होने के मामलों में ज्यादा सुरक्षित होती हैं।

सुविधा: पासकी का इस्तेमाल करने पर आपको SMS कोड आने का इंतज़ार नहीं करना पड़ता।

डिवाइस की जरूरतें: पासकी के लिए एक कम्पैटिबल (अनुकूल) डिवाइस या सपोर्टेड अकाउंट-सिंकिंग सिस्टम की आवश्यकता होती है।

अकाउंट की सुरक्षा कैसे बेहतर करें

जब भी संभव हो, अपने महत्वपूर्ण ऑनलाइन अकाउंट्स के लिए पासकी का इस्तेमाल करने पर विचार करें। अपना OTP कभी भी किसी के साथ साझा न करें, भले ही सामने वाला व्यक्ति खुद को किसी बैंक या आधिकारिक संस्था का प्रतिनिधि बताए। अपने अकाउंट रिकवरी विकल्पों को अपडेट रखें और जहाँ भी संभव हो, अतिरिक्त सुरक्षा उपाय लागू करें।